
Guide · IA & agents
REA : analyser un logiciel autorisé avec un agent
Méthode en lecture seule pour examiner avec REA un logiciel autorisé, relier les preuves à l’architecture et documenter les limites de l’analyse.
REA relie un agent de code à des outils d’inspection locale. Son intérêt, dans un cadre autorisé, est de répondre à une question précise sur un logiciel sans confondre pseudocode, observation d’exécution et certitude. Ce guide propose une méthode en lecture seule pour comprendre une architecture, préparer une migration ou documenter un crash.
En bref. REA convient à l’examen d’un logiciel que vous possédez ou que vous êtes autorisé à analyser. Commencez par une question étroite, travaillez sur une copie et exigez une preuve localisée pour chaque conclusion. L’analyse reste locale, mais les résultats envoyés à l’agent dépendent de la politique de son fournisseur de modèle. Le coût dépend donc surtout de l’agent, du modèle et des outils d’analyse natifs éventuellement nécessaires.
Prérequis et garde-fous
Avant de connecter un outil d’analyse à un agent, fixez le périmètre par écrit :
- la cible exacte, sa version et son empreinte si vous en disposez ;
- la preuve que vous la possédez ou l’autorisation qui couvre l’examen ;
- la question technique à résoudre ;
- les fichiers que le workflow peut lire et les dossiers qu’il ne doit pas parcourir ;
- les règles applicables aux données personnelles, secrets, journaux et ressources protégées ;
- le livrable attendu, par exemple une carte de modules, une chronologie de crash ou un contrat de migration.
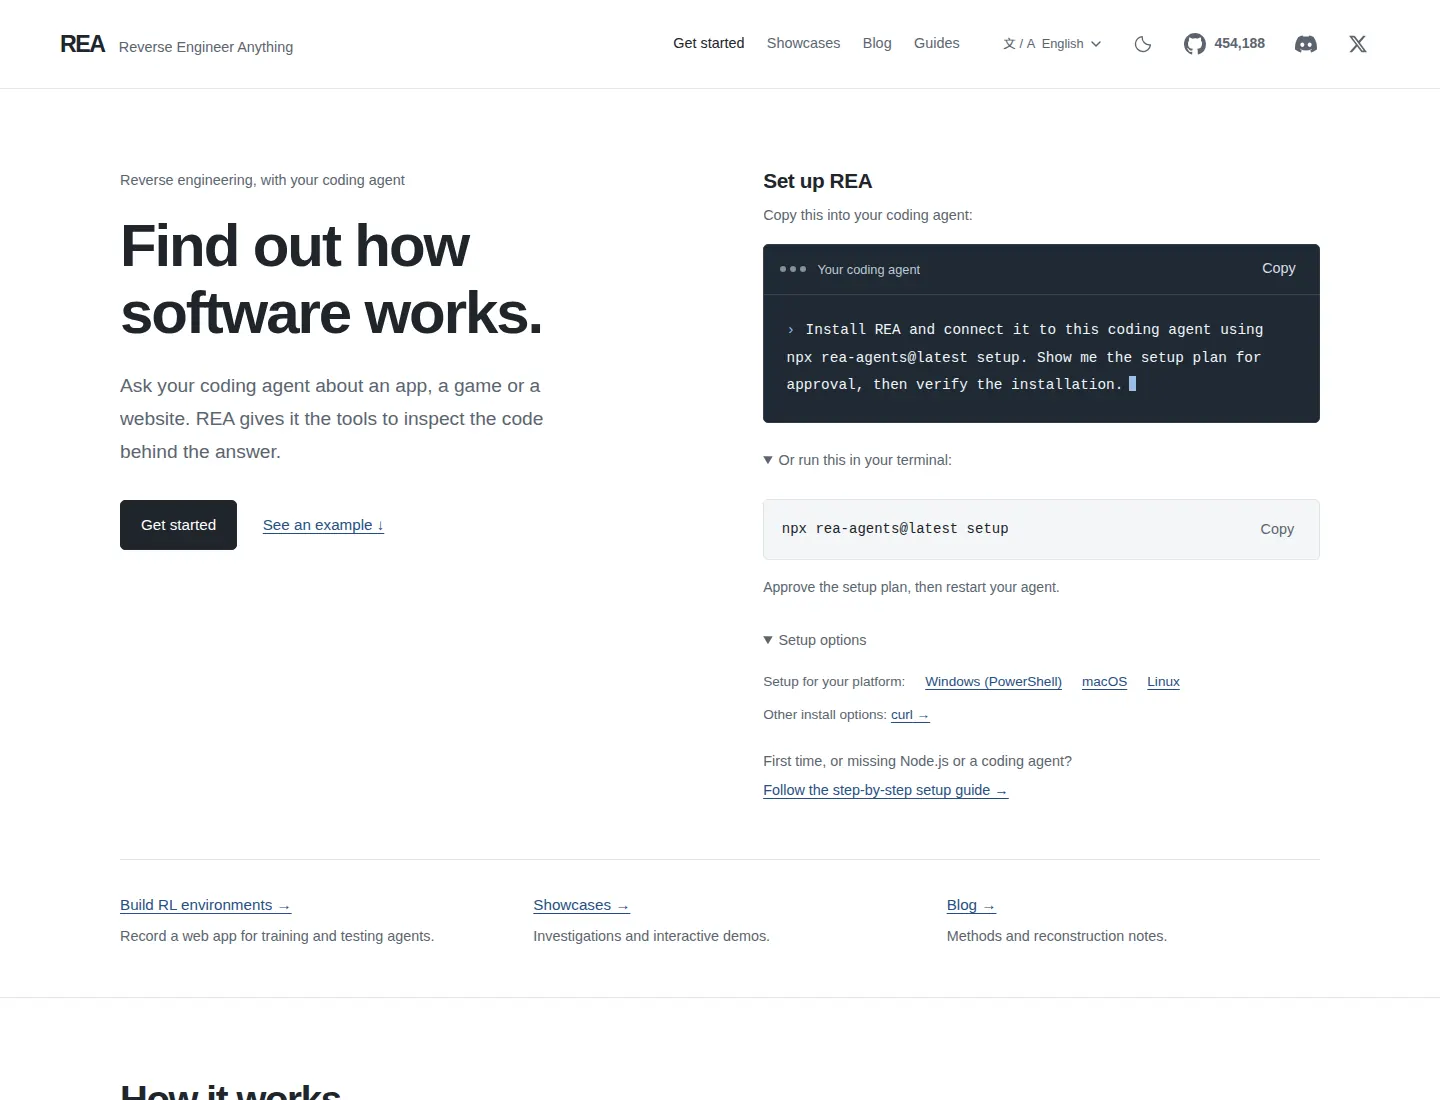
REA demande Node.js et npm. Les versions minimales annoncées changent avec les versions publiées : consultez la page officielle de démarrage au moment de l’installation plutôt que de conserver une valeur dans une procédure interne. La documentation vérifiée le 4 novembre 2026 indique que la commande de configuration est interactive :
npx rea-agents@latest setup
L’installeur propose un plan, ajoute la connexion MCP et le skill correspondant, puis demande une approbation avant d’appliquer les changements. Il sauvegarde aussi la configuration existante d’après le guide officiel. Après redémarrage du client, contrôlez la connexion avec l’identifiant de votre agent :
npx -y rea-agents@latest doctor --client codex --json
Remplacez codex par l’identifiant documenté pour votre client. Un diagnostic sain confirme la connexion, pas la qualité d’une future analyse. Les providers natifs ont leur propre vérification. Ne supposez jamais que Ghidra, Hopper ou IDA fonctionne parce que le serveur MCP répond.
Cette préparation complète une politique plus large de permissions minimales pour les agents IA. Pour une cible sensible, prévoyez aussi une sandbox dédiée aux outils IA et bloquez l’écriture sur l’original au niveau du système de fichiers quand c’est possible.
Ce que REA peut examiner
Les surfaces ne produisent pas toutes le même type de preuve. La FAQ et les guides officiels distinguent plusieurs familles.
| Surface | Ce que l’analyse peut retourner | Dépendance ou limite à prévoir |
|---|---|---|
| Exécutables et bibliothèques natives | fonctions, assembleur, pseudocode, chaînes, symboles, appels et références | un provider local tel que Ghidra, Hopper ou IDA est requis pour l’analyse approfondie |
| Applications JavaScript et Electron | modules, imports, points d’entrée, frontières Electron, IPC et localisations source | les noms calculés et les liaisons ambiguës peuvent rester non résolus |
| Pages web et activité navigateur | scripts chargés, requêtes et observations pendant une fenêtre choisie | l’observation porte sur la page sélectionnée et ne révèle pas un backend privé |
| Assemblies gérées et applications .NET | types, membres et relations présents dans les fichiers fournis | la qualité dépend des métadonnées et des artefacts disponibles |
| APK Android | ressources, classes et méthodes selon le provider et le parcours configurés | les outils Android sont distincts d’un moteur natif généraliste |
| Firmware et ressources empaquetées | régions, formats, inventaires et artefacts reconnus par les workflows concernés | le format doit être pris en charge et l’extraction reste soumise aux droits applicables |
| Artefacts de diagnostic | crashs enregistrés, dispositions ELF, captures réseau ou paquets selon le format | une capture incomplète ne permet pas de reconstituer les événements absents |
Le dépôt officiel décrit aussi des inspections ciblées pour certains artefacts, par exemple des binaires Go ou Rust, des modules du noyau Linux, des fichiers de modèles, des crashs Apple IPS et plusieurs formats de capture. Cette largeur ne signifie pas qu’un seul bouton reconstruit toute l’application. Chaque surface répond à des questions différentes et possède ses propres prérequis.
Pour JavaScript et Electron, REA peut analyser un dossier extrait ou une archive ASAR sans lancer l’application :
npx -y rea-agents@latest analyze-javascript-application \
  "/chemin/absolu/vers/app" --json
Le résultat cartographie les modules et leurs relations avec des localisations source. Pour un binaire natif, le guide officiel recommande de lire le pseudocode avec les instructions, les appelants, les références et les constantes. Un décompilateur peut omettre un argument ou simplifier une branche. La sortie est donc une piste à recouper, pas le code source original.
Workflow en lecture seule
Étape 1 : consigner l’autorisation et la question
Écrivez une phrase testable. « Comprendre l’application » est trop large. « Identifier le module qui valide le format du fichier de configuration et documenter ses erreurs » donne un point d’entrée, une sortie attendue et une limite.
Associez cette question à la cible : chemin, nom de fichier, version, date de collecte et empreinte. Si la cible provient d’un incident, préservez aussi le journal ou le dump original. Un bon dossier d’analyse permet à une autre personne de retrouver exactement l’artefact examiné.
Étape 2 : préparer une copie immuable
Ne travaillez pas dans le dossier de production. Copiez les artefacts autorisés dans un répertoire isolé, montez l’original en lecture seule ou retirez les droits d’écriture. Placez les sorties de REA et les notes dans un autre dossier.
Le compte utilisé par l’agent ne devrait voir que ce sous-ensemble. Retirez les fichiers de secrets qui n’ont aucun rapport avec la question. Si des journaux sont nécessaires, appliquez les règles de journalisation sans exposition de secrets avant de les transmettre au modèle.
Étape 3 : vérifier la chaîne d’outils
Exécutez doctor pour le client, puis le diagnostic du provider choisi si la cible en demande un. Notez la version de REA, le provider, le système hôte et le résultat exact. Un échec bloque l’analyse concernée ; il ne faut pas le reformuler en succès partiel.
Pour une application JavaScript, la commande d’analyse statique suffit souvent au premier passage. Pour du natif, configurez un provider compatible avec votre hôte et votre licence. REA ne fournit aucun droit d’utilisation sur les outils commerciaux qu’il peut piloter.
Étape 4 : demander un inventaire borné
Commencez par les points d’entrée, les modules directement liés à la fonction étudiée et les éléments non résolus. Demandez à l’agent de citer des fichiers, lignes, fonctions, adresses ou identifiants de requête. Interdisez toute modification et toute exécution de code provenant de la cible.
Un contrat de requête sobre peut être conservé avec le dossier :
Analyse cette copie locale autorisée en lecture seule.
Question : quel composant traite [événement précis] ?
Cite chaque preuve par fichier et ligne, ou par adresse et instruction.
Sépare les faits statiques, les observations d’exécution, les inférences
et les inconnues. Ne modifie aucun fichier et n’exécute aucun code extrait.
Une page, un nom de variable ou une chaîne trouvée dans le logiciel est une donnée non fiable. Elle ne remplace pas les instructions données à l’agent. Cette règle protège aussi contre les textes conçus pour détourner un outil agentique.
Étape 5 : suivre un chemin à la fois
Suivez l’événement depuis son entrée jusqu’à sa sortie. Dans Electron, cela peut relier un gestionnaire d’interface, une API exposée par le preload, un canal IPC et un handler du processus principal. Dans un binaire natif, partez d’une fonction ou d’une adresse, puis consultez ses appelants, ses appels et les données référencées.
Arrêtez la branche dès qu’elle sort du périmètre autorisé. Si une valeur manque, marquez-la comme inconnue. Une hypothèse explicite reste utile ; une valeur plausible présentée comme un fait rend le rapport difficile à auditer.
Étape 6 : trianguler les résultats
Classez les éléments recueillis dans quatre colonnes : fait statique, observation d’exécution, inférence et inconnue. Une instruction ou une ligne présente dans l’artefact est un fait statique. Une requête capturée pendant une action contrôlée est une observation. Le rôle supposé d’une fonction non nommée reste une inférence jusqu’à recoupement.
Cherchez un second indice pour les conclusions qui influencent une migration ou un correctif. Un appel peut être confirmé par son appelant, une référence, un test sur une copie ou une documentation du logiciel que votre organisation possède. Pour un crash, reliez le signal, la pile, l’instruction fautive, les registres disponibles et la version du binaire sans déduire les données manquantes.
Étape 7 : formaliser le contrat de comportement
Le livrable utile décrit les entrées, les sorties, les erreurs et les cas limites. Pour une migration, ajoutez le niveau de compatibilité recherché et les écarts acceptés. Pour une architecture, cartographiez les responsabilités et les frontières sans recopier du code protégé.
Si une équipe implémente ensuite un remplacement, elle doit travailler dans un dépôt distinct et utiliser ce contrat comme spécification. Une documentation technique relue et vérifiable limite la propagation d’une mauvaise interprétation.
Étape 8 : fermer la session et archiver les preuves
Enregistrez les commandes réellement exécutées, les versions, les sorties pertinentes, les erreurs et les décisions. Fermez les sessions d’analyse et le navigateur de test. Vérifiez que la cible originale n’a pas changé.
Conservez aussi les inconnues et les requêtes infructueuses. Elles expliquent pourquoi le rapport ne conclut pas sur certains points. Pour un travail plus large, la méthode d’audit de sécurité d’un projet IA aide à transformer ces constats en plan de correction sans donner plus de droits à l’agent.
Exemple générique sur une application que vous possédez
Supposons que votre équipe possède une petite application Electron interne appelée export-demo. Vous préparez une migration et voulez savoir où est validé le nom du fichier exporté. L’exemple n’utilise aucun binaire tiers et ne demande pas de lancer l’application.
La copie autorisée se trouve dans /analyse/export-demo-copy. La question est limitée au chemin de traitement de l’action « Exporter ». Lancez d’abord l’analyse statique :
npx -y rea-agents@latest analyze-javascript-application \
  "/analyse/export-demo-copy" --json \
  > "/analyse/resultats/export-demo-map.json"
Demandez ensuite à l’agent de chercher le gestionnaire de l’action, le bridge preload éventuel, le canal IPC et le handler associé. La réponse attendue n’est pas un nouveau code d’export. C’est une chaîne de preuves, par exemple :
renderer/export-action.js:42 appelle window.exports.save(name)
preload/bridge.js:18 transmet le canal exports:save
main/export-handler.js:63 valide le nom avant l’écriture
Inconnue : le comportement lorsque le nom normalisé est vide
Ces chemins et numéros sont fictifs ; ils montrent la forme du rapport. Dans une analyse réelle, chaque localisation doit provenir de la sortie REA ou d’une lecture autorisée du fichier. La prochaine étape consiste à examiner le cas vide sur une copie de test, si l’autorisation couvre cette exécution. Sinon, l’inconnue reste dans le contrat de migration.
Le journal final peut contenir la cible, son empreinte, la commande, la version de REA, la question, les preuves retenues et la liste des fichiers lus. Il doit distinguer ce qui a été exécuté de ce qui vient uniquement de la documentation.
Limites à écrire dans le rapport
REA analyse localement les cibles d’après sa FAQ, mais les résultats reçus par l’agent peuvent être envoyés au fournisseur du modèle. Vérifiez sa politique avant de traiter du code confidentiel. Une exécution locale du serveur MCP ne rend pas automatiquement le traitement hors ligne.
Une analyse statique ne décrit pas toujours les chemins construits dynamiquement, le code chargé à la demande ou les états dépendants d’un service. Une capture navigateur ne contient que l’activité de la fenêtre observée. Elle ne donne pas accès à un serveur privé ni aux requêtes antérieures. Un dump de crash peut manquer des symboles ou avoir été collecté après une corruption plus ancienne.
Le pseudocode est une interprétation. Les noms générés, les types récupérés et les structures reconstruites peuvent être incomplets. En natif, les instructions et les références sont souvent nécessaires pour corriger une lecture trop rapide du décompilateur.
Les outils annexes ont leurs propres conditions. Le dépôt officiel indique que le code produit par REA est sous licence MIT, tandis que les dépendances et outils tiers conservent leurs licences. Cette mention ne donne aucune licence pour IDA, Hopper, JEB ou un logiciel analysé. Consultez les fichiers de licence et notices de la version réellement utilisée.
Traçabilité minimale
Un rapport reproductible contient au moins :
- l’autorisation, le périmètre et le but déclaré ;
- l’identité de la cible, sa version et une empreinte ;
- la date, l’hôte, la version de REA et le provider ;
- les commandes et requêtes données à l’agent ;
- les preuves localisées et leur type ;
- les hypothèses, inconnues et contradictions ;
- les vérifications exécutées avec leurs résultats ;
- la confirmation que l’original est resté intact.
Évitez de joindre un secret, un jeton ou une donnée personnelle « pour être complet ». La traçabilité décrit aussi ce qui a été volontairement exclu et pourquoi.
Usages exclus
Ce workflow ne couvre pas l’accès à un logiciel sans autorisation, le contournement d’une licence ou d’une protection, l’extraction de secrets, de clés ou de données personnelles, ni la copie de code et d’actifs protégés. Il n’explique pas comment neutraliser une activation, une signature, un contrôle d’accès ou une mesure technique.
N’utilisez pas REA pour élargir un accès obtenu sur un autre périmètre. Une autorisation de tester une page ne vaut pas autorisation d’examiner l’infrastructure qui l’héberge. Une licence d’utilisation ne donne pas toujours un droit général de rétro-ingénierie ; faites valider le cadre applicable par la personne compétente dans votre organisation.
Questions fréquentes
REA modifie-t-il automatiquement le logiciel analysé ?
Les parcours décrits ici sont organisés en lecture seule et sur une copie. REA peut aussi participer à une reconstruction dans un autre projet, mais ce guide exclut toute modification de la cible originale. Les permissions du compte et du système de fichiers doivent faire respecter cette limite.
Faut-il installer Ghidra pour une application Electron ?
Non pour l’analyse statique JavaScript ou Electron documentée. Un moteur natif devient nécessaire si la question descend dans une bibliothèque ou un exécutable natif et si votre provider prend en charge la cible.
Une réponse avec du pseudocode suffit-elle ?
Non. Le pseudocode doit être recoupé avec les instructions, appels, références ou une observation contrôlée lorsque la conclusion compte. Le rapport doit garder les ambiguïtés visibles.
REA envoie-t-il toute l’application au modèle ?
La FAQ indique que l’analyse des cibles se fait sur la machine locale. Les résultats transmis à l’agent restent soumis à la politique de données du fournisseur du modèle. Restreignez donc les fichiers lisibles et la quantité de preuve envoyée.
Peut-on utiliser REA pour documenter un crash ?
Oui lorsque vous possédez les artefacts et l’autorisation nécessaire. Reliez le dump, le binaire exact, les symboles disponibles et l’instruction fautive, puis séparez la cause observée de la cause profonde supposée.
Sources
- Site officiel REA, consulté le 4 novembre 2026.
- Installation et démarrage, consulté le 4 novembre 2026.
- Guides officiels REA, consulté le 4 novembre 2026.
- Guide d’analyse native, consulté le 4 novembre 2026.
- Guide JavaScript et Electron, consulté le 4 novembre 2026.
- Guide d’observation navigateur, consulté le 4 novembre 2026.
- FAQ officielle, consultée le 4 novembre 2026.
- Dépôt officiel morluto/rea, consulté le 4 novembre 2026.