
Aussi dans Sécurité informatique
Comparatif · Cybersécurité
Clés de sécurité pour protéger un compte GitHub
Trois gammes Yubico lues dans la documentation officielle Yubico, GitHub et W3C le 30 octobre 2026. Aucune clé n'a été achetée, branchée ni utilisée ici.
Ce comparatif repose uniquement sur des pages de documentation lues le 30 octobre 2026 : la documentation GitHub sur l'authentification, le manuel technique Yubico et la spécification W3C WebAuthn. Aucune clé n'a été achetée, branchée ou utilisée.
Réponse courte
Si vous voulez un second facteur résistant au hameçonnage sur un compte GitHub et rien d'autre, la gamme la plus restreinte suffit : elle parle FIDO2 et U2F, ce qui est exactement ce que GitHub demande. Si la même clé doit aussi servir à signer des commits ou à porter un certificat, il faut une gamme multi-protocole, parce que les gammes FIDO seules ne contiennent ni PIV ni OpenPGP d'après le manuel Yubico. Si la saisie d'un code PIN vous gêne au quotidien, la gamme à capteur d'empreinte déplace la vérification utilisateur vers le doigt, sans NFC sur les formats listés.
Un point vaut pour les trois : GitHub documente que l'enregistrement d'une clé de sécurité n'est possible qu'après avoir déjà activé la double authentification par application TOTP ou par SMS. La clé matérielle n'est pas le premier facteur que vous configurez, c'est celui que vous ajoutez ensuite.
Tableau comparatif
Mêmes critères pour les trois gammes. « Non relevé » veut dire que les pages consultées ne donnaient pas l'information, pas qu'elle n'existe pas.
| Critère | YubiKey 5 Series | Security Key Series | YubiKey Bio Series, FIDO Edition |
|---|---|---|---|
| Protocoles FIDO documentés | FIDO2 et FIDO U2F | FIDO2 et FIDO U2F | FIDO2 et FIDO U2F |
| Autres applications documentées | PIV, OpenPGP, OATH, OTP, YubiHSM Auth, SCP | Aucune au-delà de FIDO dans les pages lues | Aucune au-delà de FIDO pour l'édition FIDO ; l'édition Multi-Protocol existe à part |
| Formats listés | 5 NFC, 5C NFC, 5Ci, 5C, 5 Nano, 5C Nano, 5 Bio, 5C Bio | 5 NFC et 5C NFC | 5 Bio et 5C Bio |
| NFC sur ces formats | Oui sur 5 NFC et 5C NFC | Oui sur les deux formats | Non listé |
| Vérification utilisateur | Appui sur le capteur plus code PIN, ou capteur biométrique selon le format | Appui plus code PIN | Empreinte digitale, capteur intégré |
| Numéro de série | Oui, imprimé au dos | Non sur l'édition standard, oui sur l'Enterprise Edition | Oui, imprimé au dos |
| Longueur minimale du PIN FIDO | 4 par défaut, 6 sur les séries Enhanced PIN et CCN | 4, ou 6 sur l'Enterprise Edition | Non relevé séparément |
| Identifiants découvrables (passkeys) | Jusqu'à 25 resident keys indiqués pour la 5 Series | Non relevé | Non relevé |
| Abonnement requis | Non | Oui pour l'Enterprise Edition | Non pour l'édition FIDO, oui pour l'édition Multi-Protocol |
| Tarif | Non relevé, voir la boutique officielle | Non relevé, voir la boutique officielle | Non relevé, voir la boutique officielle |
Sources du tableau : Introduction to the YubiKey Series et FIDO Specifics.
Les critères retenus
Le critère qui pèse le plus ici est le protocole, parce que c'est le seul que GitHub regarde. La page Configuring two-factor authentication demande une clé compatible WebAuthn, rien de plus précis. Sur ce critère, les trois gammes se tiennent : toutes exposent FIDO2 et U2F.
Le deuxième critère est la distinction que GitHub fait entre une clé de sécurité et une passkey. D'après About passkeys, une clé de sécurité enregistrée comme telle vérifie seulement la présence de l'utilisateur et compte donc comme second facteur, à utiliser avec le mot de passe. Une passkey, elle, exige une validation de l'utilisateur et satisfait à la fois le mot de passe et la double authentification. GitHub écrit aussi que tous les authentificateurs FIDO ne peuvent pas servir de passkey. Ce critère départage les usages, pas forcément les gammes.
Le troisième critère est ce que la clé fait en dehors de GitHub. Signature de commits, certificat client, codes TOTP stockés sur la clé : ces fonctions dépendent d'applications que le manuel Yubico attribue à la 5 Series et pas aux gammes FIDO seules.
Le quatrième critère est la connectique, puisque la spécification W3C classe ces clés parmi les roaming authenticators, accessibles par USB, Bluetooth Low Energy ou NFC. Un format sans NFC reste utilisable sur poste fixe mais change l'usage sur téléphone.
Le cinquième critère est la récupération. Il ne concerne pas le matériel mais il décide du risque réel, et il est traité plus bas.
Je n'ai pas pondéré ces critères par un score. Une note globale masquerait le fait que le critère décisif dépend de votre usage.
Analyse par option
YubiKey 5 Series
Le manuel présente la 5 Series comme une base matérielle commune, déclinée en séries standard, FIPS, CCN et Enhanced PIN, avec les mêmes fonctions de micrologiciel pour l'essentiel. Les applications listées par protocole sont FIDO, OATH, OpenPGP, OTP, carte à puce compatible PIV, Secure Channel et YubiHSM Auth. C'est la seule des trois gammes qui couvre à la fois l'authentification GitHub et la signature cryptographique.
La page FIDO indique qu'aucun code PIN n'est défini à la sortie d'usine et que l'utilisateur le pose lui-même. Les identifiants découvrables peuvent rester sans PIN, auquel cas ils servent de facteur unique, ou être protégés par PIN pour une vérification en deux temps. La même page donne un plafond de 25 resident keys pour la 5 Series. Je n'ai pas pu déterminer si ce plafond vaut encore pour les micrologiciels les plus récents, la page ne le rattache à aucune version précise.
Les formats vont du port USB-A au nano USB-C, en passant par le connecteur Lightning du 5Ci. Le manuel précise que le micrologiciel d'une clé n'est pas modifiable après fabrication : ce qui est livré reste en place.
Security Key Series
La Security Key Series n'existe, d'après le tableau des formats, qu'en 5 NFC et 5C NFC, donc USB-A plus NFC ou USB-C plus NFC. Elle utilise FIDO2 et U2F. Les pages lues ne lui attribuent ni PIV ni OpenPGP, ce qui la limite à l'authentification.
Le manuel signale un détail concret : l'édition standard n'a pas de numéro de série. Le passage sur le calcul de l'identifiant NFC le dit explicitement et décrit un identifiant construit à partir d'octets aléatoires pour ces clés. L'Enterprise Edition, elle, ajoute un numéro de série au dos et lisible par l'interface FIDO HID, impose la complexité du PIN et porte la longueur minimale du PIN FIDO à 6. Cette édition demande un abonnement YubiKey as a Service d'après le manuel, qui renvoie à l'équipe commerciale de Yubico.
Pour un compte GitHub personnel, l'absence de numéro de série est surtout un inconvénient d'inventaire. Pour une équipe qui veut savoir quelle clé est enregistrée sur quel compte, c'est un vrai manque.
YubiKey Bio Series, FIDO Edition
La Bio Series se décline en 5 Bio et 5C Bio, les deux avec capteur d'empreinte, en USB-A et USB-C. Le tableau des formats ne liste pas de NFC pour cette gamme. Il existe deux éditions : FIDO Edition et Multi-Protocol Edition, cette dernière demandant un abonnement YubiKey as a Service.
L'intérêt tient à la vérification utilisateur. La page FIDO décrit la vérification comme l'appui sur le capteur ou le capteur biométrique, accompagné d'un PIN stocké sur la clé. Avec un capteur d'empreinte, la validation exigée par une passkey se fait au doigt plutôt qu'au clavier. Le manuel liste aussi, pour les micrologiciels concernés, l'enrôlement biométrique et la vérification intégrée.
Je n'ai pas relevé combien d'identifiants découvrables cette gamme accepte, ni comment elle se comporte si le capteur refuse l'empreinte. Le manuel documente un PIN comme mécanisme de repli dans le cadre FIDO2 général, sans que j'aie pu vérifier le parcours exact sur cette gamme.
Avantages
La 5 Series apporte la couverture la plus large : une seule clé peut porter la passkey GitHub, un certificat PIV et une clé OpenPGP, puisque le manuel documente ces applications comme indépendantes, avec leur propre stockage. Elle offre aussi le plus grand choix de formats, du nano permanent au Lightning.
La Security Key Series réduit la surface fonctionnelle à ce que GitHub utilise. Moins d'applications activées veut dire moins de configuration et moins de choses à surveiller. Les deux formats intègrent le NFC, ce qui couvre le téléphone sans câble.
La Bio Series évite la saisie du PIN à chaque validation d'utilisateur. Sur un poste partagé ou en déplacement, un code tapé devant témoin est un risque que l'empreinte supprime.
Pour les trois, l'avantage commun vient de la spécification. WebAuthn lie chaque identifiant à l'origine du site et exige une connexion sécurisée, ce qui fait qu'un site sosie n'obtient pas de signature valide. GitHub décrit la même propriété et en tire la résistance au hameçonnage des passkeys, qu'il oppose au SMS et au TOTP, tous deux hameçonnables.
Limites
La limite la plus coûteuse est partagée : si le PIN FIDO2 est saisi faux huit fois de suite, le manuel indique que l'application FIDO2 se verrouille et qu'une réinitialisation devient nécessaire. Cette réinitialisation remet aussi à zéro l'application U2F. La clé doit alors être réenregistrée sur tous les sites FIDO2 et U2F, GitHub compris. Une clé verrouillée n'est pas un incident local, c'est une perte d'accès sur l'ensemble de vos comptes.
La 5 Series expose plus de surface qu'un usage GitHub ne le demande. Les applications PIV, OpenPGP et OATH ont chacune leurs codes et leurs procédures de réinitialisation. Le manuel note par exemple que le PIN FIDO2 et le PIN PIV sont indépendants, ce qui fait deux secrets à gérer au lieu d'un.
La Security Key Series standard ne peut pas être identifiée par numéro de série. Si vous enregistrez deux clés identiques et en perdez une, rien sur la clé restante ne vous dit laquelle est révoquée.
La Bio Series n'a pas de NFC sur les formats listés, donc l'usage sur téléphone passe par le port physique. Et le capteur biométrique ajoute un mode d'échec que les deux autres gammes n'ont pas.
Enfin, aucune de ces trois gammes ne reçoit de mise à jour de micrologiciel : le manuel précise que le micrologiciel ne peut être ni modifié ni retiré après programmation.
Tarification officielle
Aucun prix n'est relevé dans cet article. Les tarifs varient selon le pays, le format, la devise et le canal de vente, et un montant non daté deviendrait faux sans prévenir.
Pour les trois gammes, la page de référence est la boutique officielle Yubico. Pour l'Enterprise Edition de la Security Key Series et pour l'édition Multi-Protocol de la Bio Series, le manuel indique un abonnement YubiKey as a Service et renvoie vers le formulaire de contact Yubico ; je n'ai pas relevé le mode de facturation.
Un coût caché mérite d'être compté avant l'achat : GitHub recommande d'avoir plusieurs méthodes d'authentification. En pratique, cela signifie deux clés plutôt qu'une, donc deux achats.
Meilleur choix par profil
Pour un développeur qui veut sécuriser un compte GitHub et quelques autres services web, la Security Key Series couvre le besoin et le NFC rend l'usage mobile possible. Rien dans les pages lues ne justifie de payer pour des applications que vous n'activerez pas.
Pour quelqu'un qui signe ses commits ou gère des certificats, la 5 Series est la seule des trois à documenter PIV et OpenPGP. C'est aussi la bonne gamme si vous voulez un format nano laissé en permanence dans un poste fixe, ou le connecteur Lightning.
Pour une équipe qui doit tracer ses clés, l'Enterprise Edition de la Security Key Series est la seule option FIDO seule à porter un numéro de série, avec l'abonnement que cela implique.
Pour qui tape un PIN plusieurs fois par jour sur un poste exposé, la Bio Series FIDO Edition déplace la vérification vers l'empreinte, à condition d'accepter l'absence de NFC.
Il n'y a pas de gagnant universel dans ce tableau. Les trois gammes font le même travail face à GitHub ; elles diffèrent sur tout le reste.
Références à examiner
Les quatre références ci-dessous correspondent aux gammes documentées plus haut ; chaque fiche marchande a été contrôlée le 30 octobre 2026 (titre, marque, référence fabricant). Le prix et la disponibilité ne sont pas recopiés : vérifiez-les sur la page marchande, ainsi que le vendeur et la variante exacte avant achat. La gamme Bio et l'édition Enterprise ne sont pas proposées ici, faute de fiche vérifiée.
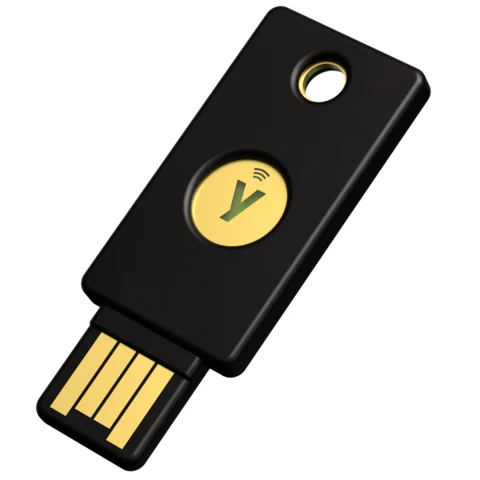
Yubico Security Key NFC
Peut convenir si vous voulez seulement sécuriser GitHub et des services web par FIDO2, sur un port USB-A, avec l'usage NFC sur téléphone.
USB-A et NFC ; FIDO2/U2F uniquement, sans PIV, OpenPGP ni codes OTP.
Variante : USB-A + NFC, réf. fabricant 100967, FIDO2/U2F uniquement. Référence contrôlée sur amazon.fr le 30 octobre 2026 ; prix et disponibilité à vérifier sur la page marchande.
Voir le prix sur AmazonEn tant que Partenaire Amazon, je réalise un bénéfice sur les achats remplissant les conditions requises.
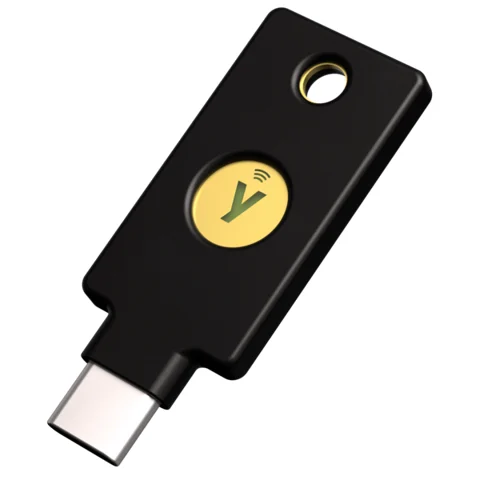
Yubico Security Key C NFC
Peut convenir pour le même usage FIDO2 sur un ordinateur équipé uniquement de ports USB-C.
USB-C et NFC ; FIDO2/U2F uniquement.
Variante : USB-C + NFC, réf. fabricant 100957, FIDO2/U2F uniquement. Référence contrôlée sur amazon.fr le 30 octobre 2026 ; prix et disponibilité à vérifier sur la page marchande.
Voir le prix sur AmazonEn tant que Partenaire Amazon, je réalise un bénéfice sur les achats remplissant les conditions requises.
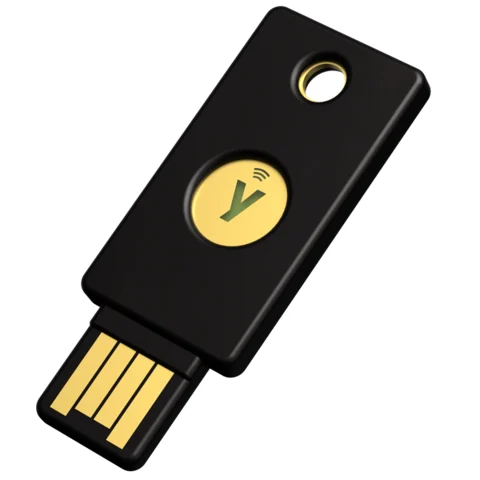
Yubico YubiKey 5 NFC
Peut convenir si la même clé doit aussi signer des commits (OpenPGP) ou porter un certificat (PIV), sur un port USB-A.
USB-A et NFC ; applications FIDO2, U2F, PIV, OpenPGP, OATH et OTP documentées par Yubico.
Variante : USB-A + NFC, gamme YubiKey 5. Référence contrôlée sur amazon.fr le 30 octobre 2026 ; prix et disponibilité à vérifier sur la page marchande.
Voir le prix sur AmazonEn tant que Partenaire Amazon, je réalise un bénéfice sur les achats remplissant les conditions requises.
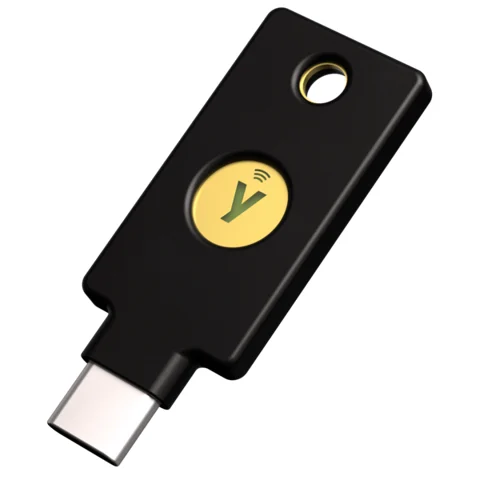
Yubico YubiKey 5C NFC
Peut convenir pour les mêmes usages multi-protocoles sur un ordinateur en USB-C.
USB-C et NFC ; mêmes applications que la YubiKey 5 NFC.
Variante : USB-C + NFC, gamme YubiKey 5. Référence contrôlée sur amazon.fr le 30 octobre 2026 ; prix et disponibilité à vérifier sur la page marchande.
Voir le prix sur AmazonEn tant que Partenaire Amazon, je réalise un bénéfice sur les achats remplissant les conditions requises.
GitHub recommande plusieurs méthodes d'authentification : prévoyez une seconde clé ou une méthode de récupération avant de retirer vos autres facteurs.
Alternative open source
Le micrologiciel des YubiKey est fermé et non modifiable. Si c'est un critère pour vous, Nitrokey publie le code de ses micrologiciels FIDO2 sur GitHub, dans nitrokey-3-firmware et nitrokey-fido2-firmware, le second étant décrit comme un fork de Solo. La documentation officielle est sur docs.nitrokey.com.
Je n'ai lu que les dépôts et la page de documentation, pas le code. Je n'ai vérifié ni le comportement de ces clés sur GitHub, ni leur conformité CTAP, ni leurs tarifs. GitHub ne nomme aucun fabricant dans ses pages : il demande un authentificateur compatible WebAuthn, ce que ces clés déclarent être. Si vous choisissez cette voie, enregistrez d'abord une méthode de secours avant de retirer vos autres facteurs.
Méthodologie
Pages consultées le 30 octobre 2026 :
- Configuring two-factor authentication et Configuring two-factor authentication recovery methods, documentation GitHub.
- About passkeys, documentation GitHub.
- Introduction to the YubiKey Series et FIDO Specifics, manuel technique Yubico.
- Web Authentication: An API for accessing Public Key Credentials, spécification W3C.
Inconnues restantes, en plus de celles signalées dans le texte : le nombre d'identifiants découvrables des gammes Security Key et Bio, le mode de facturation de YubiKey as a Service, le comportement exact de repli du capteur biométrique, et le détail du parcours de promotion d'une clé de sécurité en passkey côté GitHub.
Pour les étapes suivantes, voir le pilier Sécuriser, les guides Gérer ses secrets d'API proprement et Durcir un serveur Linux, ainsi que l'article Passkeys, comprendre sans promesse.
FAQ
Une clé de sécurité suffit-elle sur GitHub ?
Non, pas seule. GitHub documente que l'enregistrement d'une clé de sécurité n'est possible qu'après avoir activé la double authentification par application TOTP ou par SMS. La clé vient s'ajouter.
Quelle différence entre une clé de sécurité et une passkey sur GitHub ?
GitHub écrit qu'une clé de sécurité vérifie seulement la présence de l'utilisateur et compte comme second facteur, avec le mot de passe. Une passkey exige une validation de l'utilisateur et satisfait les deux exigences, mot de passe et double authentification. Les deux sont des identifiants WebAuthn.
Faut-il acheter deux clés ?
GitHub recommande de configurer deux méthodes d'authentification ou plus pour ne pas perdre l'accès. Si votre seule méthode est une clé matérielle, la perdre vous laisse les codes de récupération. La page sur les méthodes de récupération mentionne 16 codes à usage unique, et la possibilité d'enregistrer des clés SSH et des jetons d'accès personnel comme voies de récupération.
Que se passe-t-il si j'oublie le PIN de ma clé ?
Le manuel Yubico indique que huit saisies fausses consécutives verrouillent l'application FIDO2 et imposent une réinitialisation, qui remet aussi à zéro U2F. Il faut ensuite réenregistrer la clé sur tous les sites concernés.
Une clé sans NFC pose-t-elle problème ?
Cela dépend de vos appareils. La spécification W3C décrit l'accès aux authentificateurs itinérants par USB, Bluetooth Low Energy ou NFC. Sans NFC, l'usage sur téléphone passe par le port physique et le câble adéquat.
Le micrologiciel d'une clé peut-il être mis à jour ?
Pas sur les gammes décrites ici. Le manuel Yubico indique que les clés sont programmées en usine avec le micrologiciel disponible et ne peuvent pas être mises à jour ensuite.